اگر در یک حمله باجافزاری، نسخههای پشتیبان سازمان هم حذف یا دستکاری شوند، چه چیزی برای بازیابی باقی میماند؟ داشتن بکاپ بهتنهایی کافی نیست؛ حفاظت از خودِ نسخههای پشتیبان نیز بخشی از برنامه تداوم کسبوکار است.
تغییرناپذیری دادهها یا Data Immutability، از داده در برابر تغییر یا حذف در بازه حفاظت تعیینشده محافظت میکند. اثربخشی این حفاظت به پیادهسازی صحیح و کنترل دسترسیهای مدیریتی وابسته است؛ سالمبودن بکاپ و امکان بازیابی آن نیز باید با آزمون تأیید شود.
در این مطلب بررسی میکنیم چرا تغییرناپذیری دادهها برای مدیران IT یک تصمیم راهبردی است، چه نقشی در کاهش ریسک و پشتیبانی از الزامات حفاظت داده دارد و معماری دولایه Open‑E JovianVHR چگونه به حفاظت از بکاپهای Veeam کمک میکند.
بخش اول | ارزش تغییرناپذیری دادهها برای سازمان
بررسی نقش حفاظت از بکاپ در کاهش ریسک، حفظ امکان بازیابی و پاسخگویی به الزامات سازمان.
ارزش تغییرناپذیری دادهها برای سازمان؛ کاهش ریسک و حفظ امکان بازیابی
حملات Ransomware میتوانند علاوه بر دادههای عملیاتی، نسخههای پشتیبان سازمان را نیز هدف قرار دهند. به همین دلیل، حفاظت از بکاپ در برابر تغییر و حذف، بخشی از مدیریت ریسک و برنامه تداوم کسبوکار است.
تغییرناپذیری دادهها یا Data Immutability به حفظ نسخههای پشتیبان در بازه حفاظت تعیینشده کمک میکند. برای مدیران IT، ارزش این قابلیت در کاهش احتمال از دسترفتن نقاط بازیابی و پشتیبانی از الزامات حفاظت داده است؛ البته اثربخشی آن به پیکربندی صحیح و کنترل دسترسیهای مدیریتی وابسته است.
برای ارزیابی ارزش این حفاظت، باید سه پیامد آسیبدیدن یا از دسترفتن بکاپها را در نظر گرفت:
۱. دشواری پاسخگویی به الزامات حفاظت داده
از دسترفتن یا دستکاری بکاپها میتواند پاسخگویی به الزامات امنیتی و قراردادی سازمان را دشوار کند. در سازمانهای مشمول مقرراتی مانند HIPAA، GDPR یا NIS2 نیز حفاظت از نسخههای پشتیبان میتواند بخشی از اقدامات لازم باشد؛ اما تغییرناپذیری بهتنهایی به معنای انطباق کامل نیست.
۲. آسیب به اعتماد و اعتبار سازمان
ناتوانی در بازیابی اطلاعات معتبر پس از حادثه میتواند اعتماد مشتریان و سایر ذینفعان را کاهش دهد. حفظ نسخههای پشتیبان محافظتشده، همراه با ثبت شواهد و آزمون بازیابی، به سازمان کمک میکند آمادگی خود را نشان دهد.
۳. طولانیشدن اختلال در کسبوکار
اگر مهاجم نسخههای پشتیبان را نیز حذف یا دستکاری کند، بازیابی سرویسها ممکن است دشوارتر و زمانبرتر شود. تغییرناپذیری به حفظ نقاط بازیابی کمک میکند؛ بااینحال، زمان بازگشت سرویسها به سلامت بکاپ، زیرساخت و برنامه بازیابی وابسته است.
نقش تغییرناپذیری دادهها در پشتیبانی از الزامات Compliance
حفاظت از دادهها، علاوه بر نیازهای عملیاتی، میتواند بخشی از تعهدات قانونی، قراردادی و امنیتی سازمان باشد. تغییرناپذیری دادهها با محدودکردن امکان تغییر یا حذف نسخههای محافظتشده، به اجرای بخشی از این تعهدات کمک میکند؛ اما بهتنهایی محرمانگی، دسترسپذیری یا انطباق کامل با مقررات را تضمین نمیکند.
جدول زیر، نقش احتمالی این قابلیت را در پشتیبانی از حوزههای مرتبط با حفاظت داده نشان میدهد. شمول هر چارچوب باید متناسب با فعالیت و تعهدات سازمان بررسی شود.
| چارچوب قانونی و نظارتی | نقش تغییرناپذیری در پشتیبانی از حفاظت داده |
|---|---|
|
HIPAA
حوزه سلامت آمریکا |
حفاظت از نسخههای پشتیبان اطلاعات سلامت الکترونیکی (ePHI) در برابر تغییر یا حذف میتواند به برنامه حفاظت و بازیابی داده کمک کند. این قابلیت باید در کنار کنترل دسترسی، برنامه تداوم عملیات و آزمون بازیابی ارزیابی شود. |
|
دستورالعمل NIS2
سازمانهای مشمول در اتحادیه اروپا |
حفاظت از بکاپها میتواند بخشی از اقدامات مدیریت ریسک سایبری و آمادگی برای بازیابی پس از حادثه باشد. اثربخشی آن به طراحی زیرساخت، دوره حفاظت و کنترل دسترسیهای مدیریتی وابسته است. |
|
GDPR
حفاظت از دادههای شخصی در دامنه شمول این مقررات |
محافظت از نسخههای پشتیبان در برابر دستکاری میتواند به اقدامات امنیتی حفاظت از دادههای شخصی کمک کند. دوره نگهداری و فرایند حذف دادهها نیز باید متناسب با الزامات قابلاعمال طراحی شوند. |
برای مدیران IT، ارزش این قابلیت در تقویت حفاظت از بکاپ و کاهش ریسک از دسترفتن نقاط بازیابی است. اثبات انطباق نیز به مجموعهای از کنترلها، فرایندهای مستند و شواهد اجرایی نیاز دارد؛ خرید یک محصول یا فعالکردن Immutability بهتنهایی کافی نیست.
بخش دوم | حفاظت دولایه در Open‑E JovianVHR
آشنایی با نقش هر لایه در حفاظت از بکاپهای Veeam و شرایط اثربخشی این معماری.
دستیابی به تغییرناپذیری دادهها با Open-E JovianVHR
برای انتخاب راهکار حفاظت از بکاپ، باید قابلیتهای امنیتی را در کنار سازگاری با زیرساخت، ظرفیت موردنیاز و هزینههای استقرار و نگهداری بررسی کرد. در سازمانهایی که از Veeam استفاده میکنند، Open‑E JovianVHR یکی از گزینههای قابلبررسی برای تقویت حفاظت از نسخههای پشتیبان است.
این راهکار مبتنی بر Linux و ZFS است و در ترکیب با Veeam Hardened Repository، حفاظت از فایلهای بکاپ را با Snapshotهای لایه Storage تکمیل میکند. در بخش بعد، نقش هر لایه و شرایط اثربخشی این معماری دولایه را بررسی میکنیم.
حفاظت دولایه از بکاپها در Open‑E JovianVHR
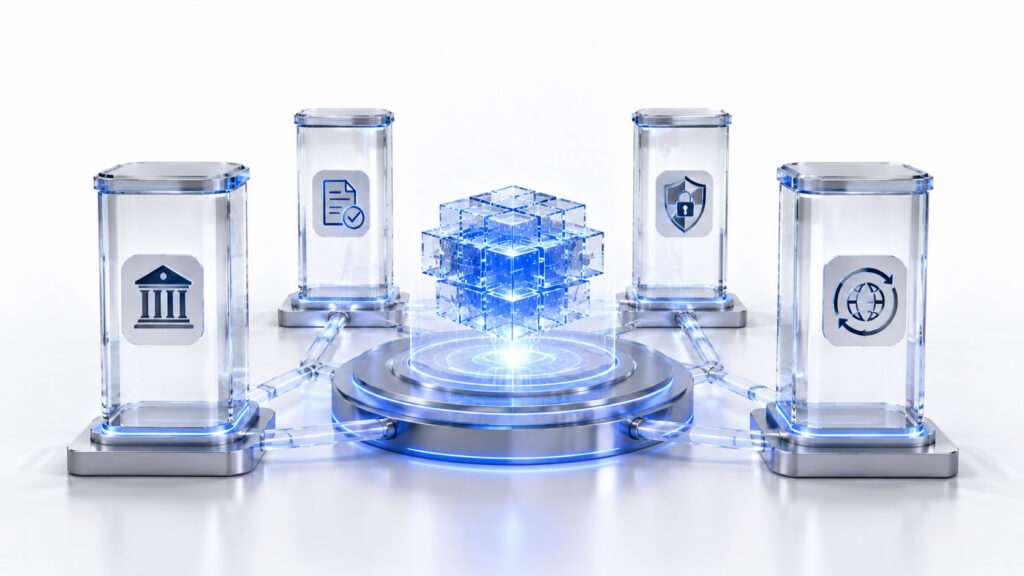
معماری Double-Layer Immutability در Open‑E JovianVHR، دو سازوکار حفاظتی را در سطح فایلهای بکاپ و لایه Storage کنار هم قرار میدهد. این ترکیب، وابستگی حفاظت از بکاپ به یک سازوکار را کاهش میدهد؛ بااینحال، اثربخشی آن به پیکربندی صحیح و حفاظت از دسترسیهای مدیریتی هر دو لایه وابسته است.
لایه اول: حفاظت از فایلهای بکاپ با Veeam Hardened Repository
در این لایه، قابلیت Immutability از فایلهای بکاپ در برابر تغییر یا حذف در بازه حفاظت تعیینشده محافظت میکند. در روش راهاندازی با Single-use credentials، اعتبارنامهها فقط برای اتصال اولیه و استقرار Veeam Data Mover استفاده میشوند و در زیرساخت بکاپ ذخیره نمیشوند؛ منظور، رمز یکبارمصرف برای هر عملیات بکاپ نیست.
لایه دوم: حفظ نقاط بازیابی با Snapshotهای ZFS
Snapshotهای فقطخواندنی ZFS، وضعیت مخزن را در زمانهای مشخص در لایه Storage حفظ میکنند. اگر فایلهای Repository آسیب ببینند، این نقاط میتوانند به بازیابی کمک کنند؛ مشروط به اینکه Snapshotهای معتبر باقی مانده و دسترسی مدیریتی Storage محافظت شده باشد. فقطخواندنی بودن Snapshot به معنای ناممکنبودن حذف آن با دسترسی مدیریتی مجاز نیست.
شرایط اثربخشی و ارزیابی بازیابی
حفاظت دولایه میتواند احتمال از دسترفتن نقاط بازیابی در حملات باجافزاری را کاهش دهد، اما بهتنهایی تضمینکننده سلامت بکاپ یا تداوم کسبوکار نیست.
برای ارزیابی نتیجه، باید دوره نگهداری و بازه تغییرناپذیری متناسب با نیاز سازمان تنظیم شوند و صحت بکاپ، امکان Restore و زمان بازیابی با آزمونهای دورهای تأیید شوند.
بخش سوم | ارزیابی راهکار برای زیرساخت سازمان
بررسی معیارهای انتخاب راهکار، هزینههای نگهداری و آمادگی واقعی برای بازیابی.
مزایای Open‑E JovianVHR برای مدیریت زیرساخت بکاپ
در کنار حفاظت دولایه، هنگام ارزیابی Open‑E JovianVHR باید انعطاف در انتخاب سختافزار، هزینههای راهکار و شرایط نگهداری بکاپ را نیز در نظر گرفت.
انعطاف در انتخاب سختافزار (Hardware‑Agnostic)
امکان انتخاب سختافزار سازگار، به سازمان کمک میکند تجهیزات را متناسب با ظرفیت، بودجه و نیازهای عملکردی خود انتخاب کند. استفاده از تجهیزات موجود نیز به بررسی سازگاری و کفایت منابع وابسته است.
ارزیابی هزینه در کنار نیازهای حفاظت
برای بررسی هزینه کل مالکیت (TCO)، باید هزینه سختافزار، ظرفیت موردنیاز، پشتیبانی و نگهداری را در کنار اهداف بازیابی سازمان سنجید. صرفه اقتصادی راهکار به شرایط زیرساخت و نیازهای هر سازمان بستگی دارد.
برنامهریزی نگهداری متناسب با نیاز سازمان
دوره نگهداری بکاپ، بازه Immutability و زمانبندی Snapshotها باید هماهنگ طراحی شوند. این هماهنگی به حفظ نقاط بازیابی موردنیاز کمک میکند و باید همراه با کنترل دسترسیهای مدیریتی و آزمون دورهای بازیابی بررسی شود.
گام بعدی؛ ارزیابی حفاظت از بکاپهای سازمان
تغییرناپذیری دادهها میتواند به کاهش ریسک حذف یا دستکاری بکاپها کمک کند. ارزش این حفاظت زمانی روشن میشود که نقاط بازیابی معتبر حفظ شده باشند و سازمان بتواند سرویسهای موردنیازش را در زمان قابلقبول بازیابی کند.
برای ارزیابی وضعیت فعلی، این پرسشها را با تیم IT بررسی کنید:
- کدام نسخههای پشتیبان و برای چه مدتی در برابر تغییر یا حذف محافظت میشوند؟
- چه کسانی به تنظیمات Repository و حذف Snapshotهای Storage دسترسی دارند؟
- آخرین آزمون موفق بازیابی چه زمانی انجام شده و آیا زمان بازیابی با نیاز سازمان هماهنگ بوده است؟
- ظرفیت و هزینه نگهداری بکاپها با رشد دادهها چگونه تغییر میکند؟
اگر زیرساخت بکاپ شما مبتنی بر Veeam است، برای آشنایی با معماری دولایه، قابلیتها و شرایط استفاده، صفحه معرفی Open‑E JovianVHR را بررسی کنید.