در مواجهه با حملات Ransomware، یک اصل شناختهشده میان مدیران سیستم وجود دارد: «مسئله این نیست که آیا حمله رخ میدهد یا نه، بلکه این است که چه زمانی رخ خواهد داد.» به همین دلیل، Open-E راهکاری جامع توسعه داده است تا به سازمانها در حفاظت از Backupها و مقابله با پیامدهای حملات Ransomware کمک کند.
Open-E JovianVHR پیشازاین نیز با ترکیب Immutability در Linux Hardened Repository و قابلیت Data Integrity در ZFS، راهکاری قدرتمند برای مقابله با تهدیدهای Ransomware ارائه میداد. بااینحال، همواره امکان ارتقای حفاظت از دادهها وجود دارد و اکنون گام دیگری در مسیر تکمیل سازوکارهای دفاعی دیجیتال برداشته شده است.
با انتشار نسخه Open-E JovianVHR Up02، دامنه حفاظت از دادهها به Management Plane نیز گسترش یافته است. این نسخه با افزودن کنترلهای امنیتی جدید، امکان حفاظت بیشتر از دسترسیهای مدیریتی و محدودسازی تغییرات حساس سیستم را فراهم میکند. حتی قدرتمندترین سازوکارهای Immutability نیز در صورت به خطر افتادن Administrative Credentials ممکن است تضعیف شوند. در ادامه بررسی میکنیم که چگونه میتوان از بروز چنین وضعیتی جلوگیری کرد.
لایه جدید حفاظت: احراز هویت دوعاملی (2FA)
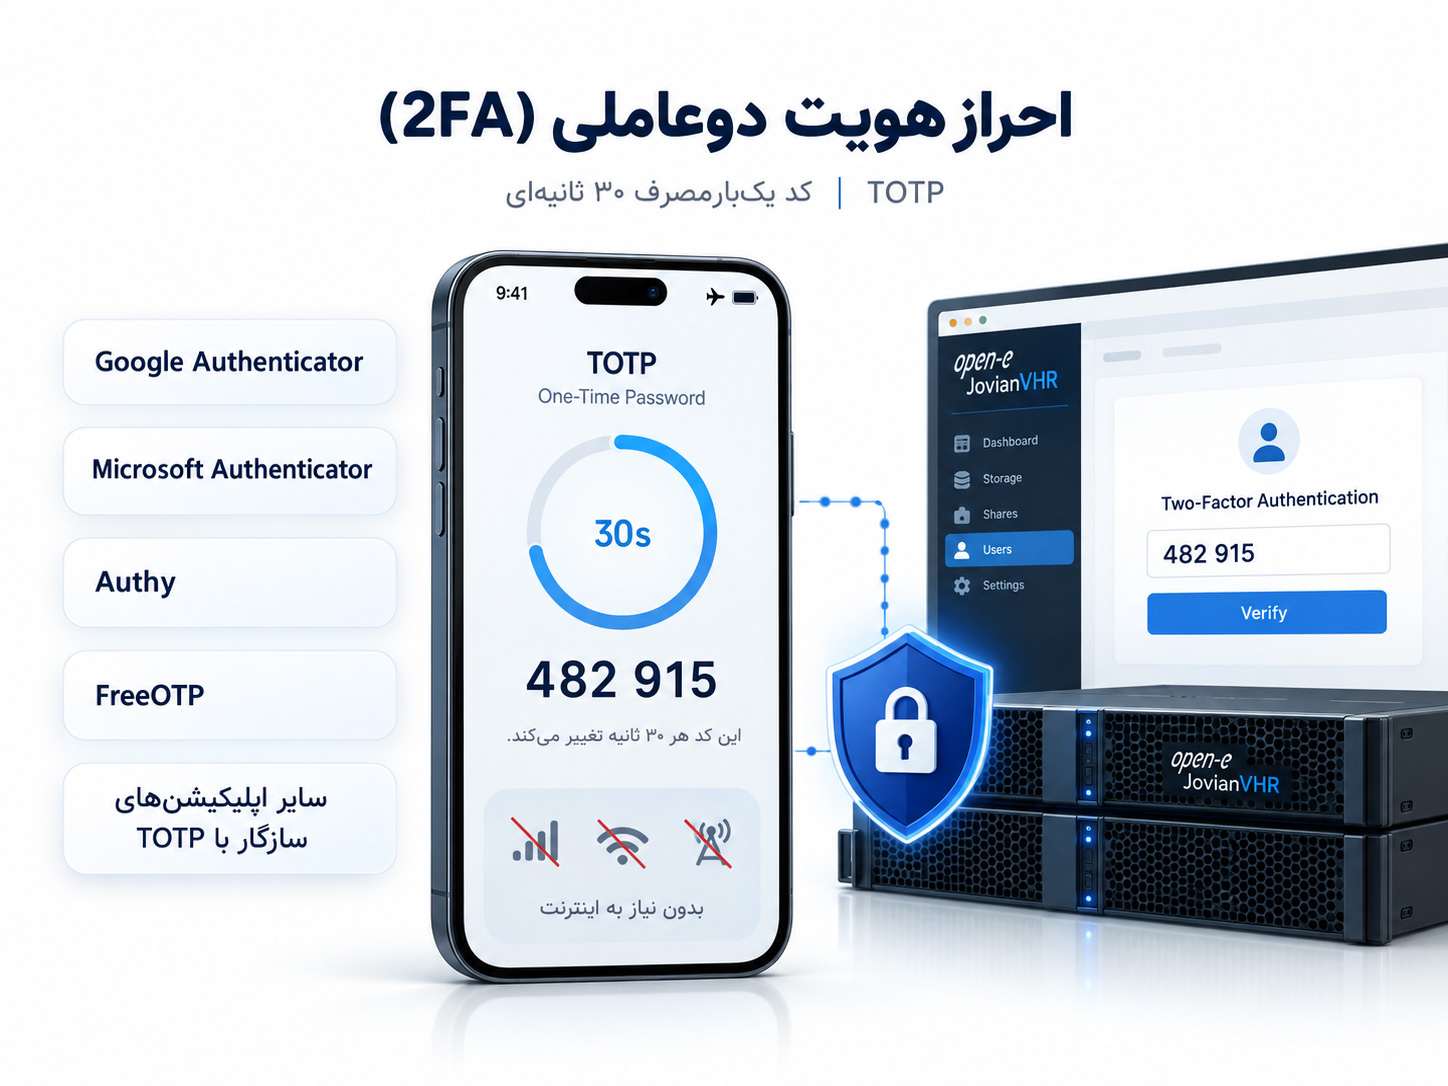
اکنون در Open-E JovianVHR میتوانید از Time-Based One-Time Passwords (TOTP) استفاده کنید که در مقایسه با احراز هویت استاندارد مبتنی بر SMS، لایه امنیتی قدرتمندتری فراهم میکند. این قابلیت با اپلیکیشنهای رایج احراز هویت سازگار است، از جمله:
- Google Authenticator
- Microsoft Authenticator
- Authy
- FreeOTP
- سایر اپلیکیشنهای سازگار با TOTP
اپلیکیشنهای احراز هویت سازگار با TOTP، کدهای امنیتی یکبارمصرفی تولید میکنند که هر ۳۰ ثانیه تغییر میکنند. ازآنجاکه این کدها بهصورت محلی روی دستگاه کاربر تولید میشوند، برای تولید آنها به اتصال اینترنت یا شبکه تلفن همراه نیازی نیست.
مدیریت Backup Codes در Open-E JovianVHR
در صورت گمشدن تلفن همراه یا خرابی دستگاه نیز همچنان میتوانید از Backup Codes استفاده کنید. هنگام فعالسازی 2FA در رابط گرافیکی (GUI)، سیستم ۱۰ کد پشتیبان تولید میکند. همچنین میتوانید وضعیت Backup Codes را در سیستم بررسی کرده و در صورت نیاز، کدهای جدیدی تولید کنید. در این حالت، تمام کدهای قبلی، چه استفادهشده و چه استفادهنشده، نامعتبر خواهند شد.
۱۰
Backup Codes
هنگام فعالسازی 2FA
بهترین روشهای استفاده (Best Practices)
- برای تقویت کنترلهای امنیتی، Backup Codes را بهصورت دورهای مجدداً تولید کنید.
- پیش از تعویض برنامهریزیشده تلفن همراه، غیرفعالکردن موقت 2FA را در نظر بگیرید.
- کدهای پشتیبان را در مکانی امن، بهصورت فیزیکی یا دیجیتال، نگهداری کنید.
تولید دورهای کدها
Backup Codes را بهصورت دورهای مجدداً تولید کنید.
تعویض تلفن همراه
پیش از تعویض دستگاه، وضعیت 2FA را بررسی کنید.
نگهداری امن
کدهای پشتیبان را در مکانی امن نگهداری کنید.
کنترل بیشتر بر سیستم با قابلیت جدید Locked Mode
قابلیت Locked Mode یکی از ابزارهای اختصاصی Open-E است که پس از تکمیل پیکربندی اولیه، انجام برخی اقدامات مدیریتی را محدود میکند. این قابلیت از تغییر یا حذف تنظیمات حیاتی Storage و Backup Repositoryها از طریق رابط مدیریتی استاندارد سیستم جلوگیری میکند.
اقدامات محدودشده در Locked Mode
در حالت Locked Mode، انجام اقدامات زیر از طریق رابط مدیریتی استاندارد سیستم امکانپذیر نیست:
- بارگذاری بهروزرسانیهای نرمافزاری
- خاموشکردن سیستم از طریق منوی صفحه اصلی
- حذف Poolها
- حذف Repositoryها
- حذف Snapshotها
- اجرای عملیات Rollback برای Snapshotها
- ایجاد، ویرایش، فعالسازی، غیرفعالسازی، اجرای Rollback یا حذف Backup Taskها
- تغییر تنظیمات دسترسی به Console
- تغییر تنظیمات تاریخ و زمان
- دسترسی به Launchpad و سایر بخشهای محافظتشده که درخواستهای ورود به آنها در حالت Locked Mode به مسیر دیگری هدایت میشوند
فعالسازی و خروج از Locked Mode
فعالسازی این قابلیت بسیار ساده است و تنها با کلیک روی دکمه مربوطه در رابط گرافیکی (GUI) انجام میشود. اما ارزش حفاظتی این قابلیت در فرایند غیرفعالکردن Locked Mode آشکار میشود. برای تغییر وضعیت سیستم به حالت UNLOCKED، طبق مستندات Open-E، دسترسی فیزیکی به کنسول سرور ضروری است. پس از Restart سیستم، باید حالت UNLOCKED را بهصورت دستی از منوی Boot انتخاب کنید.
فعالسازی Locked Mode
GUI
انتخاب گزینه مربوطه در رابط گرافیکی
LOCKED
خروج از Locked Mode
Physical Console
دسترسی فیزیکی به کنسول و Restart سیستم
Boot Menu → UNLOCKED
موارد استفاده از حالت UNLOCKED
برای بهرهمندی حداکثری از مزایای امنیتی این قابلیت، توصیه میشود Locked Mode را بهعنوان وضعیت پیشفرض سیستم در نظر بگیرید. بر این اساس، از حالت UNLOCKED فقط هنگام انجام فعالیتهای مدیریتی برنامهریزیشده استفاده کنید، از جمله:
- تغییر تنظیمات Backup Taskها
- بارگذاری بهروزرسانیهای نرمافزاری
- تغییر تنظیمات تاریخ و زمان
- تغییر تنظیمات دسترسی به Console
- انجام عملیات Storage که ممکن است بر دسترسپذیری دادهها تأثیر بگذارند
محدودسازی دسترسی HTTP با غیرفعالکردن Apache
برای اعمال محدودیتهای بیشتر بر دسترسی مدیریتی به سیستم، میتوانید سرویس Apache را از طریق System Console غیرفعال کنید. با این اقدام، دسترسی HTTP به رابط مدیریتی Open-E JovianVHR قطع میشود. برای اطمینان از دسترسی صرفاً از طریق کنسول محلی، وضعیت سایر مسیرهای مدیریتی نیز باید بررسی شود.
سازگاری Open-E JovianVHR Up02 با Veeam Backup & Replication 13
در نسخه Open-E JovianVHR Up02، مشکل سازگاری با Veeam Backup & Replication 13 برطرف شده است. این اصلاح، استفاده از Open-E JovianVHR را در زیرساختهای Backup مبتنی بر این نسخه Veeam تسهیل میکند.
Double-Layer Immutability
Veeam Backup & Replication 13
FILE LEVEL
Immutability در سطح فایلهای Backup
Open-E JovianVHR Up02
STORAGE LEVEL
Immutability با استفاده از ZFS Snapshots
در این معماری، سازوکار Double-Layer Immutability از دو لایه حفاظتی تشکیل شده است:
- Veeam مسئولیت اعمال Immutability در سطح فایلهای Backup را بر عهده دارد.
- Open-E JovianVHR با استفاده از ZFS Snapshots، لایه مکملی از Immutability را در سطح Storage فراهم میکند.
ترکیب این دو سازوکار، حفاظت از Backupها را تقویت کرده و وابستگی امنیت دادهها به یک لایه حفاظتی را کاهش میدهد.
جمعبندی از نگاه مدیران سیستم
در حوزه Software-Defined Storage، معمولاً تمرکز بر شاخصهایی مانند IOPS و Throughput است. اما برای یک Hardened Backup Repository، امنیت مهمترین معیاری است که باید مورد توجه قرار گیرد.
این بهروزرسانی، پاسخی مستقیم به نیازهای معماران ارشد زیرساخت است که به قابلیتهایی فراتر از یک سیستم ذخیرهسازی استاندارد نیاز دارند. Open-E JovianVHR از ابتدا با هدف ارتقای سطح حفاظت از دادهها طراحی شده است و Open-E تلاش میکند با انتشار هر بهروزرسانی، قابلیتهای حفاظتی این راهکار را توسعه دهد.
آشنایی با راهکار Open-E JovianVHR
برای آشنایی با معماری حفاظت دولایه از بکاپهای Veeam، قابلیتهای محصول و نحوه بهکارگیری آن در زیرساخت سازمانی، صفحه معرفی Open-E JovianVHR را مطالعه کنید.